
Teknoloji hızla gelişirken, dolandırıcılık yöntemleri de gelişiyor. Özellikle akıllı telefon kullanımının gün geçtikçe artması, internet sitelerinin çoğalması ve bazı popüler uygulamalarda milyonlarca kullanıcı olması siber korsanları daha da kurnazlaştırıyor. Bu durum ciddi güvenlik sorunlarını da beraberinde getiriyor.
Siber suçlar tüm dünyada kişiler, kuruluşlar ve devletler için risk oluşturmaya devam ediyor. Teknoloji günden güne geliştikçe de dolandırıcıların yöntemleri değişiyor. Bazı siber güvenlik firmalarının raporlarına göre 2023’te gerçekleşen saldırılar, bir önceki yıla göre yüzde 30’luk artış gösterdi. Uzmanlar ise oranın 2024’te daha da artacağı konusunda uyarıyor. Daily Mail de bu doğrultuda 2024’te dikkat edilmesi gereken beş dolandırıcılık yöntemine dikkat çekerek uyarılarda bulundu.
2024’te bu 5 dolandırıcılık yöntemine dikkat!
Bu uyarılar sırasıyla; e-posta ya da sosyal medya hesaplarını hedef alan ‘spear phishing‘, kullanıcıların istenmeyen tıklamalar veya eylemler gerçekleştirmeye aldanmasını sağlayan ‘tapjacking‘, sahte QR kodlar kullanarak kullanıcıları zararlı web sitelerine yönlendirme yöntemi olan ‘quishing‘, yapay zeka ile deepfake dolandırıcılığı ve son olarak internet üzerinden ürünlerin, hizmetlerin veya içeriğin tanıtımını yapmak için kullanılan sahte reklamlar…
1- Spear phishing (Yemleme kancası)
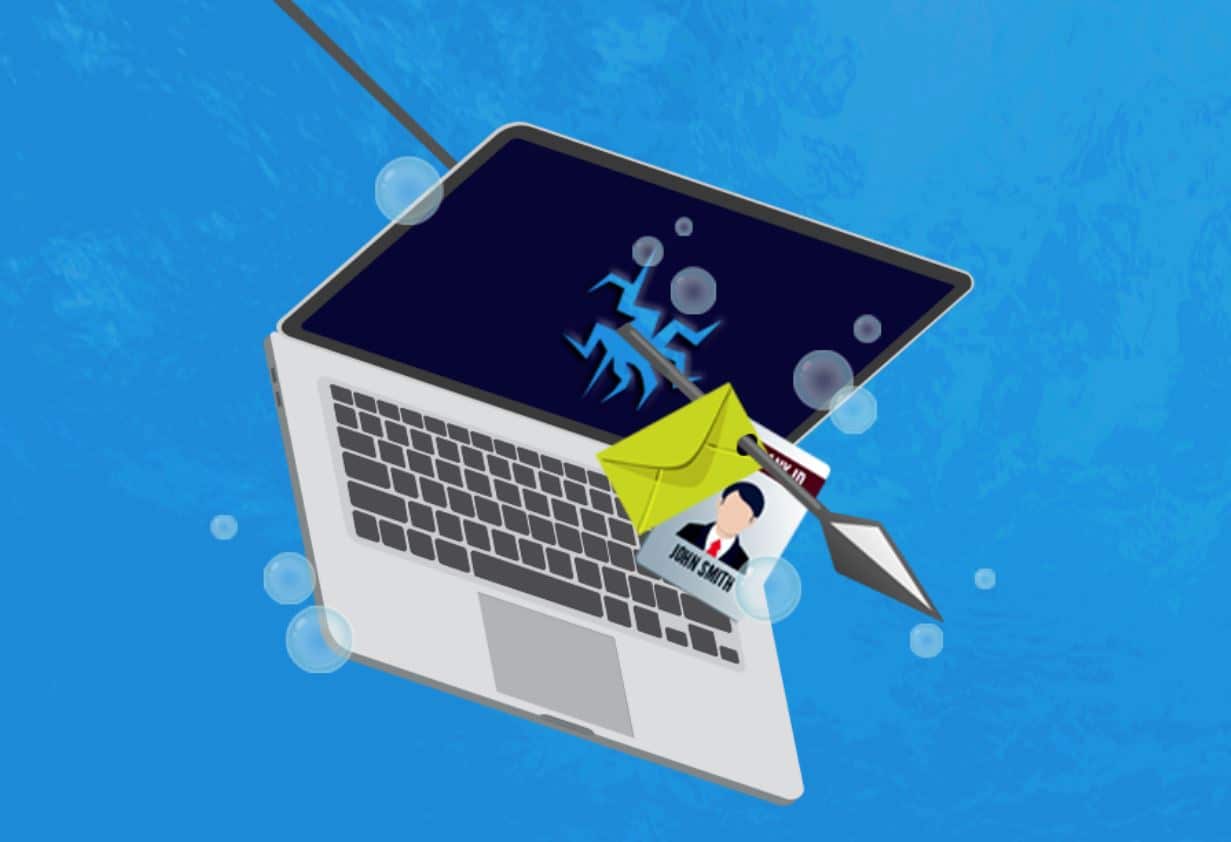
Dolandırıcıların, bankalar ve Devlet kurumları da dahil olmak üzere saygın işletmelerden geliyormuş gibi görünen ve bir avuç insanın ‘ısırması’ umuduyla toplu e-postalar gönderdiği kimlik avı dolandırıcılıklarını duymuş olabilirsiniz. Ancak dolandırıcılar artık hangisine göre ‘hedef odaklı kimlik avı’ olarak bilinen daha hedefe yönelik bir yaklaşım kullanıyor?
Kurbanların verilerini ele geçiriyorlar ve bu kişisel bilgileri hedefli saldırılar yapmak için kullanıyorlar ve onları gerçek organizasyon olduklarına ikna ediyorlar. Bu saldırılar, daha önce dolandırıcılar tarafından toplu veri ihlallerinden, sosyal medya profillerinden veya daha önceki dolandırıcılıklardan toplanmış verileri kullanıyorlar.
Bu dolandırıcılıkların ardındaki fikir, bunların ardındaki araştırma miktarının kurbanları e-postanın, kısa mesajın veya telefon görüşmesinin meşru olması gerektiğine inandırmasıdır. Ancak gerçek kuruluşlar, müşterilerinden hassas bilgiler istemek için soğuk aramaları nadiren kullanır; bu nedenle emin değilseniz telefonu kapatın ve şirketi resmi numarasından tekrar arayın.
2- Tapjacking dolandırıcılık
Dolandırıcılar artık akıllı telefonunuzun ekranını ele geçirebilir ve sizi farkında olmadan telefonunuzda eylemler gerçekleştirmeye zorlayabilir. Tapjacking, telefon ekranınızda tıklanabilir görünen bir kaplama göstererek çalışır. Ancak gerçekte bu yalnızca bir görüntüdür ve gerçekte neye dokunduğunuzu görmenizi engeller.
Örneğin bir mobil oyunda, oyun öğeleriyle etkileşime giriyormuşsunuz gibi görünebilir, ancak aslında tıklamalarınız uygulama içi satın alma işlemleri gerçekleştiriyor veya kaplamanın altındaki görünmez bir ekran aracılığıyla sizi bir aboneliğe kaydettiriyor olabilir.
Uzmanlar, Apple App Store veya Google Play Store gibi kaynaklardan indirilen uygulamalara bağlı kalmanızı ve yükleme yapmadan önce uygulamanın değerlendirmelerini okumanızı öneriyor.
3- Quishing dolandırıcılık
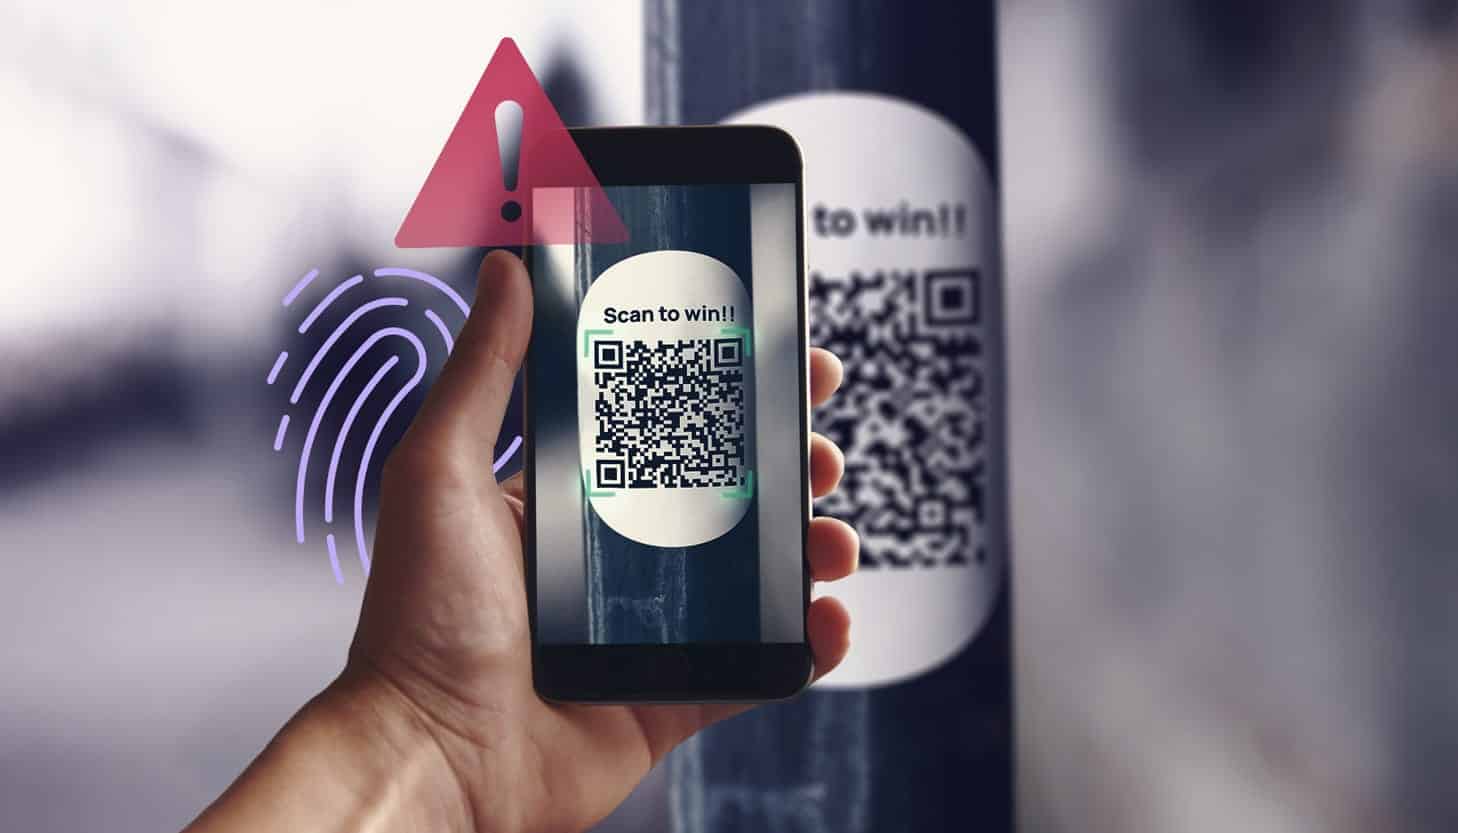
Bir başka kimlik avı yan ürünü olan quishing, dolandırıcıların, Covid-19 pandemisi sırasında restoran ve barlarda kitlesel yaygınlığının ardından hepimizin hafife almaya başladığı QR kod teknolojisini kullandığını görüyor.
Dolandırıcılar, kurbanlarını, bilgilerinizi alabilecekleri sahte giriş sayfalarına yönlendirmek veya farkında olmadan pahalı aboneliklere kaydolmanızı sağlamak için QR kodlarını kullanıyor. Bazı durumlarda, bu QR kodları e-posta yoluyla, meşru iletişim görünümü altında, genellikle daha önce güvenliği ihlal edilmiş e-posta adresleri aracılığıyla gönderiliyor.
Ancak park sayaçlarına sahte QR kodlarının yapıştırıldığına ve bu kodların kurbanları sahte uygulamalara yönlendirdiğine ve bu kodların onları daha sonra maliyetli aboneliklere kaydettirdiğine dair raporlar da mevcut.
4- Yapay zeka ve deepfake dolandırıcılığı
Yapay zekanın son birkaç yıldaki hızlı yükselişi, dolandırıcıların ortamını değiştirerek onların gerçek sesleri ve hatta yüzleri taklit etmelerine olanak tanıdı. Yapay zeka sürekli olarak geliştikçe dolandırıcıların elindeki araçlar da gelişiyor.
Bu dolandırıcılıklar, sahte bilgileri yaymak için giderek daha fazla kullanılıyor; dolandırıcılar, saygın kaynakların kimliğine bürünmek için yapay zeka veya deep fake videolar kullanıyor.
Ocak ayında Guardian, Rishi Sunak’ın sahte bir yatırımı teşvik eden sahte bir BBC News sayfasıyla bağlantılı 100’den fazla deepfake videosunu buldu.
Facebook ve Instagram’ın sahibi Meta’ya göre, bir videonun yapay zeka olduğu tespit edilirse kullanıcıları bilgilendirmek için etiketler kurulacak.
5- Online reklamlar
Bu dolandırıcılık yöntemi, reklamlarının açık işaretleri, gerçek olamayacak kadar iyi görünen teklifler ve görüntülenen reklamla eşleşmeyen bağlantıları içeriyor. Örneğin, bir ilan mevcut bir ilandan kopyalanmış olabilir ancak web adresi sahtedir.
“Siber saldırılar 2023’te dünya genelinde yüzde 30, Türkiye’de ise 47 arttı”
Son yıllarda siber saldırılarda önemli bir artış gözlemlendiğini söyleyen Marmara Üniversitesi İletişim Fakültesi Görsel İletişim Tasarımı Anabilim Dalı Başkanı ve Bilişim Teknolojileri Uzmanı Prof. Dr. Ali Murat Kırık, “Elimizde kesin veriler olmasa da çıkan haberler ve siber güvenlik firmalarının raporları bu artışı teyit ediyor. Bazı kaynaklardan edindiğimiz bilgilere göre, 2023’te bir önceki yıla göre yüzde 30’luk artış olduğunu söyleyebilirim” ifadelerini kullandı.
Hürriyet’e konuşan Prof. Dr. Ali Murat Kırık, “Bazı araştırmalara göre Türkiye’de 2023 yılının üçüncü çeyreğinde tespit edilen oltalama saldırıları, önceki çeyreğe kıyasla yüzde 20 arttı. 2022 yılının aynı dönemine göre ise bu saldırılar yüzde 47 oranında artış gösteriyor. Ayrıca ülkemiz 2023’te endüstriyel kontrol sistemlerine (ICS bilgisayarları) yönelik en fazla saldırı tespit edilen ülkeler arasında yer aldı” dedi.
“Yüzünüz ve sesiniz kötü niyetli kişiler tarafından kullanılabilir”
Yapay zeka ve deepfake teknolojilerinin hayatımızı kolaylaştırmanın yanı sıra potansiyel tehlikeler barındırdığına değinen Prof. Dr. Ali Murat Kırık, “Bu teknolojilerin güvenlik ve gizlilik endişeleri doğurabileceği unutulmamalı. Deepfake, kişisel verilerin ve gizliliğin ihlal edilmesine olanak tanır. İnsanların yüzleri, sesleri ve diğer özellikleri kötü niyetli kişiler tarafından kullanılabilir, bu da istismara yol açabilir. Deepfake teknolojisinin gerçeği sahteden ayırt etmeyi zorlaştırabileceği de göz önünde bulundurulmalı” dedi.
Yapay zekanın ise bazı durumlarda oldukça gerçekçi görüntüler ve sesler üretebileceğinin altını çizen Prof. Dr. Kırık, “Bu durum haber manipülasyonu, sahte videolar veya ses kayıtlarıyla sosyal mühendislik saldırıları gibi çeşitli kötü niyetli faaliyetler için kullanılabilir. Buna ek olarak, deepfake teknolojisinin sosyal ve siyasi istikrarı da tehdit edebileceği unutulmamalı. Sahte videolar veya ses kayıtları, toplumda kargaşa ve güvensizlik yaratabilir, siyasi tartışmalara veya uluslararası ilişkilere zarar verebilir” ifadelerini kullandı.